Réduction de la durée de vie du certificat
Le CA/Browser Forum* a approuvé la proposition SC-081v3 en avril 2025. Ce vote introduit un calendrier progressif pour la réduction de la période de validité des certificats TLS/SSL et de la période de réutilisation des données de validation. Ce changement vise à renforcer la sécurité et à promouvoir l'automatisation de la gestion des certificats.
*Le CA/Browser Forum est une association volontaire d'autorités de certification, de fournisseurs de navigateurs et de développeurs de systèmes d'exploitation qui définit les règles dans le domaine de la sécurité internet liées à la communication HTTPS et à l'émission de certificats.
Contenu de l'article (mis à jour le 26 janvier 2026)
- Changements et dates clés
- Pourquoi cette réduction ?
- Automatisation des certificats SSL
- Certificats CODE Signing
Changements et dates clés
À partir de mars 2026, la période de validité maximale des certificats SSL de confiance nouvellement émis sera ramenée de 398 jours actuellement à 200 jours. Cette réduction se poursuivra progressivement pour atteindre une validité maximale de 47 jours en 2029.
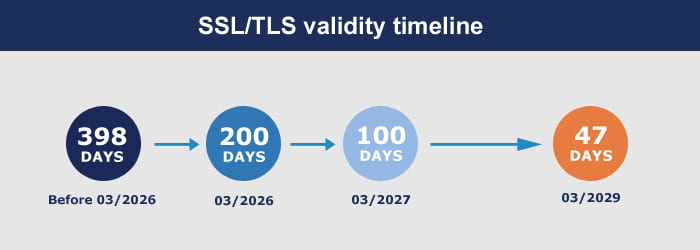
- Certificats SSL émis jusqu'au 15 mars 2026 → validité max. 398 jours
- Certificats SSL émis à partir du 15 mars 2026 → validité max. 200 jours
- Sectigo CA commencera à émettre des certificats de 199 jours à partir du 12 mars 2026 (certificats DV SSL - 198 jours).
- Certum CA commencera à émettre des certificats de 199 jours à partir du 13 mars 2026. Plus d'informations...
- DigiCert CA (GeoTrust, Thawte, RapidSSL) émettra des certificats avec une validité de 199 jours à partir du 24 février 2026 (!) Plus d'informations...
- Certificats SSL émis à partir du 15 mars 2027 → validité max. 100 jours
- Certificats SSL émis à partir du 15 mars 2029 → validité max. 47 jours
Information importante :
Les certificats SSL émis avant la date du changement restent fonctionnels et fiables pendant toute la durée de leur validité initiale ! Les nouvelles règles ne les affecteront pas.
À partir du 15 mars 2028, l'option d'authentification par e-mail (admin@, administrator@, webmaster@, hostmaster@, postmaster@) est supprimée. Seule l'authentification via les enregistrements DNS et les fichiers HTTP/HTTPS est autorisée.
Commandes de certificats SSL pluriannuelles
Les clients ayant des commandes de certificats pluriannuelles dont le certificat actuel expire ne serait-ce qu'un mois après la date du changement devraient se demander si un REISSUE gratuit du certificat avant le changement de règles serait avantageux. Cela permet d'économiser un cycle de renouvellement supplémentaire.
Veuillez noter que, pour que le certificat soit émis à temps, le processus de validation doit toujours être terminé !
Pourquoi la validité est-elle réduite ?
Le CA/B Forum a décidé de réduire la validité pour plusieurs raisons. Il s'agit notamment d'accroître la sécurité, de soutenir l'automatisation, de réagir plus rapidement aux changements et aux menaces, d'un meilleur modèle de révocation et, enfin, de l'avènement de l'informatique quantique et de la menace de déchiffrement des clés.
Réduction de la validité depuis 2012
Jusqu'en 2012, il n'y avait aucune restriction pour les certificats SSL/TLS. Le CA/B Forum a alors été créé et a commencé à publier de nouvelles règles pour les autorités de certification et les certificats. En 2012, la validité a été réduite à 10 ans, en 2015 à 3 ans et 3 mois. En 2017, il a été décidé que les certificats seraient valables au maximum 825 jours, et en 2020, cette durée a été réduite à un maximum de 398 jours.
Automatisation de la gestion des certificats SSL
L'automatisation de l'émission et du renouvellement des certificats SSL devient progressivement la norme et gagnera en importance à mesure que les périodes de validité des certificats continueront de se raccourcir. Les autorités de certification prennent donc en charge le protocole ACME (Automatic Certificate Management Environment) ou proposent leurs propres solutions de gestion automatisée des certificats.
Chez SSLmentor, vous trouverez des certificats SSL avec prise en charge d'ACME qui vous permettent d'automatiser le processus de validation, d'émission, de déploiement et de renouvellement régulier des certificats.
Certificats CODE Signing
À l'instar des certificats SSL, la période de validité maximale des certificats CODE Signing est également réduite. À l'automne 2025, le CA/B Forum a voté de nouvelles règles (CSC-31 : Maximum Validity Reduction), qui entreront en vigueur le 1er mars 2026. La validité maximale des certificats CODE pour la signature de code est ramenée de 39 mois (trois ans) à 460 jours (env. 15 mois).
Les certificats CODE Signing pluriannuels émis avant la date du changement resteront valables et fiables.
- CA Certum continuera à proposer des certificats CODE pour 1-2-3 ans. Plus d'informations...
Où aller ensuite ?
Retour à l'aide
Vous avez trouvé une erreur ou vous ne comprenez pas quelque chose ? Écrivez-nous !


